Phishing herkennen leer je door te oefenen, niet door betrapt te worden.
Traditionele phishingtests meten vooral wie er klikt. In de Arda Phishinginbox oefenen medewerkers bewust in een realistische mailomgeving en krijgen ze na elke mail direct feedback.
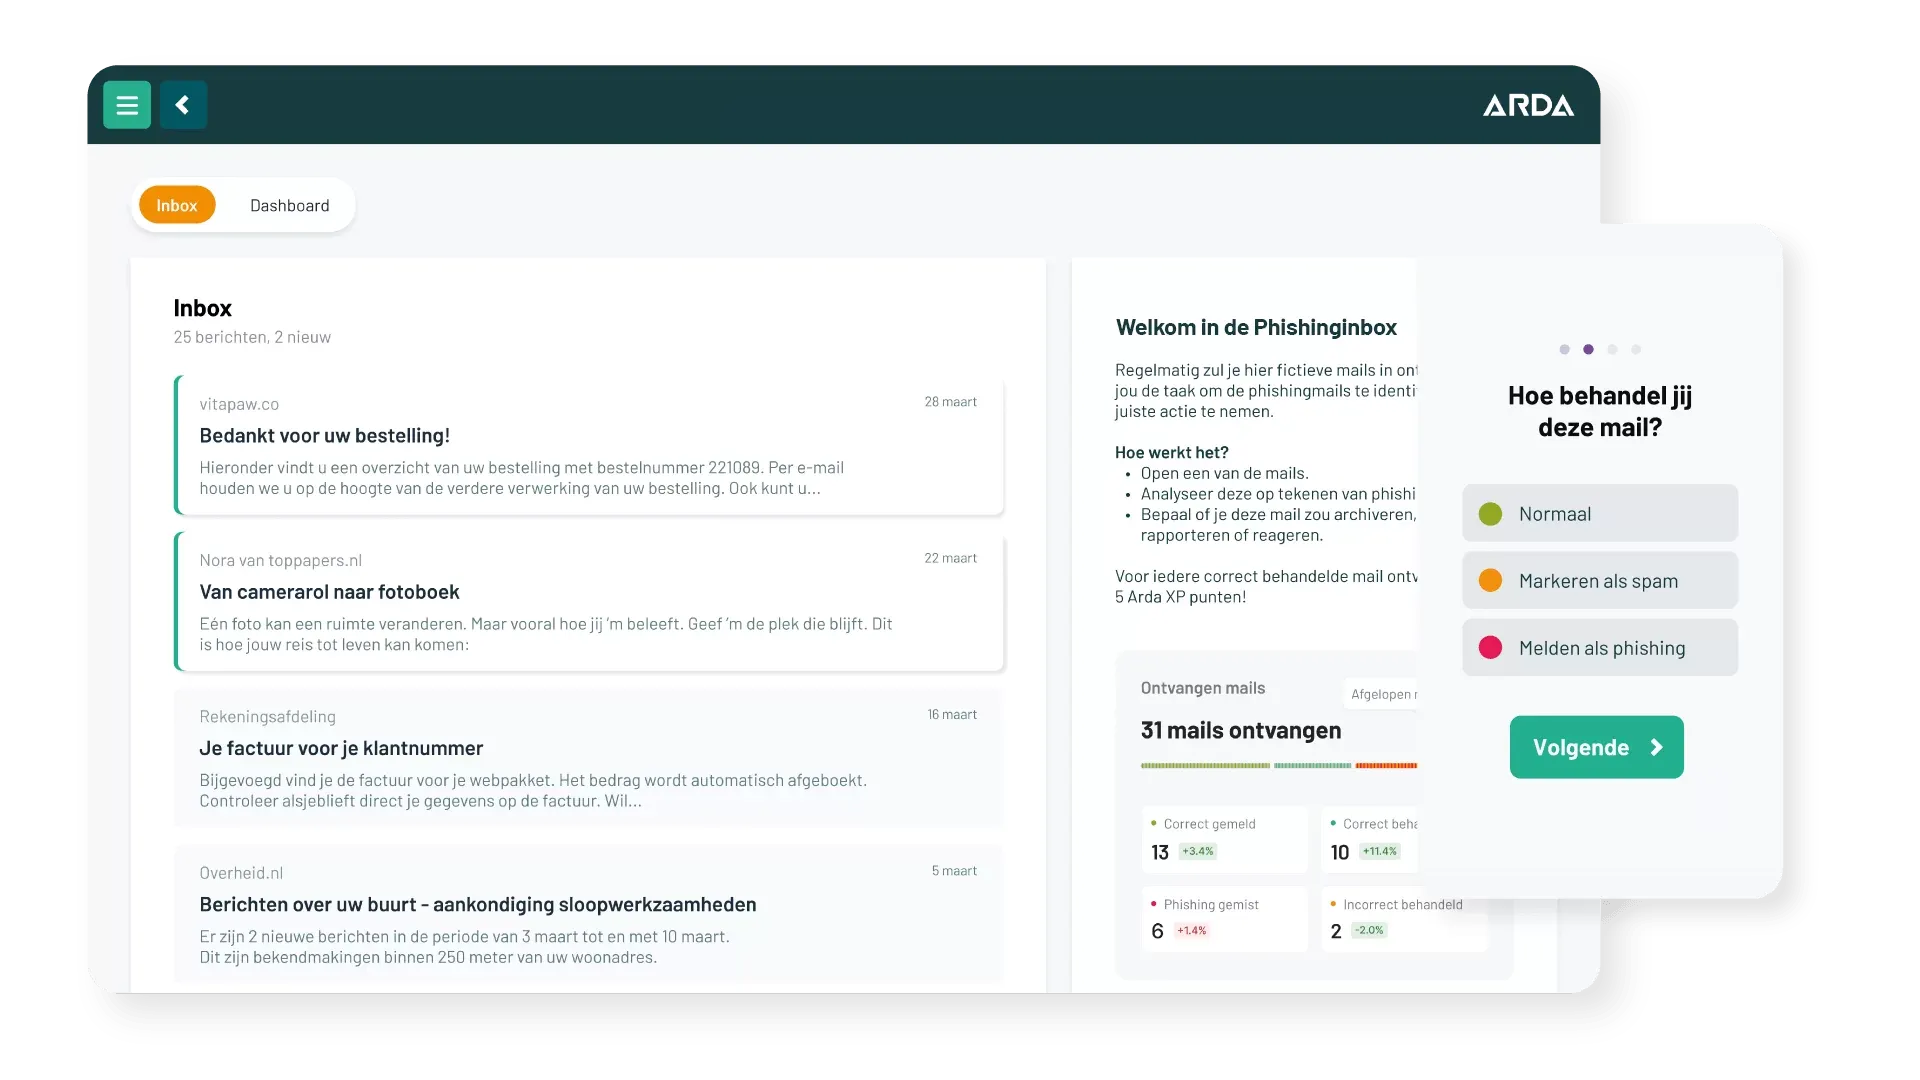
De Arda Phishinginbox is een realistische, gesimuleerde mailomgeving binnen het Arda security awareness platform. Medewerkers leren phishing herkennen door e-mails te bekijken, een keuze te maken, uit te leggen waarom en direct feedback te krijgen. De organisatie ziet over meerdere periodes hoe veilig e-mailgedrag zich ontwikkelt.
Bij een traditionele phishingsimulatie weten medewerkers niet dat ze getest worden. Ze horen pas achteraf dat ze erin zijn getrapt.
Bewustwording vraagt om herhaling, niet om één les. Uit een test onder 33.000 mkb-medewerkers blijkt dat een nep-phishingmail maar kort indruk maakt.
Dat maakt testen niet zinloos. Het laat wel zien dat blijvend beter gedrag meer vraagt dan af en toe een testmail.
Gonzalez-Jimenez e.a. (2025), Journal of Economic Behavior & Organization, 230. doi.org/10.1016/j.jebo.2024.106868
We communiceren naar medewerkers, net als bij een brandoefening.
Medewerkers krijgen regelmatig een kleine batch e-mails voorgeschoteld. Ze weten dat ze oefenen, maar niet welke mails veilig of onveilig zijn. Er worden geen nepmails via de echte mailomgeving van de organisatie verstuurd. En niet alleen phishing, maar allerlei soorten e-mails komen aan bod:
Niet betrappen, maar trainen. Niet alleen kliks meten, maar daadwerkelijk gedrag veranderen.
De medewerker controleert afzender, inhoud, links en eventuele bijlagen, net zoals in een echte mailbox.
Normaal behandelen, markeren als spam of melden als phishing.
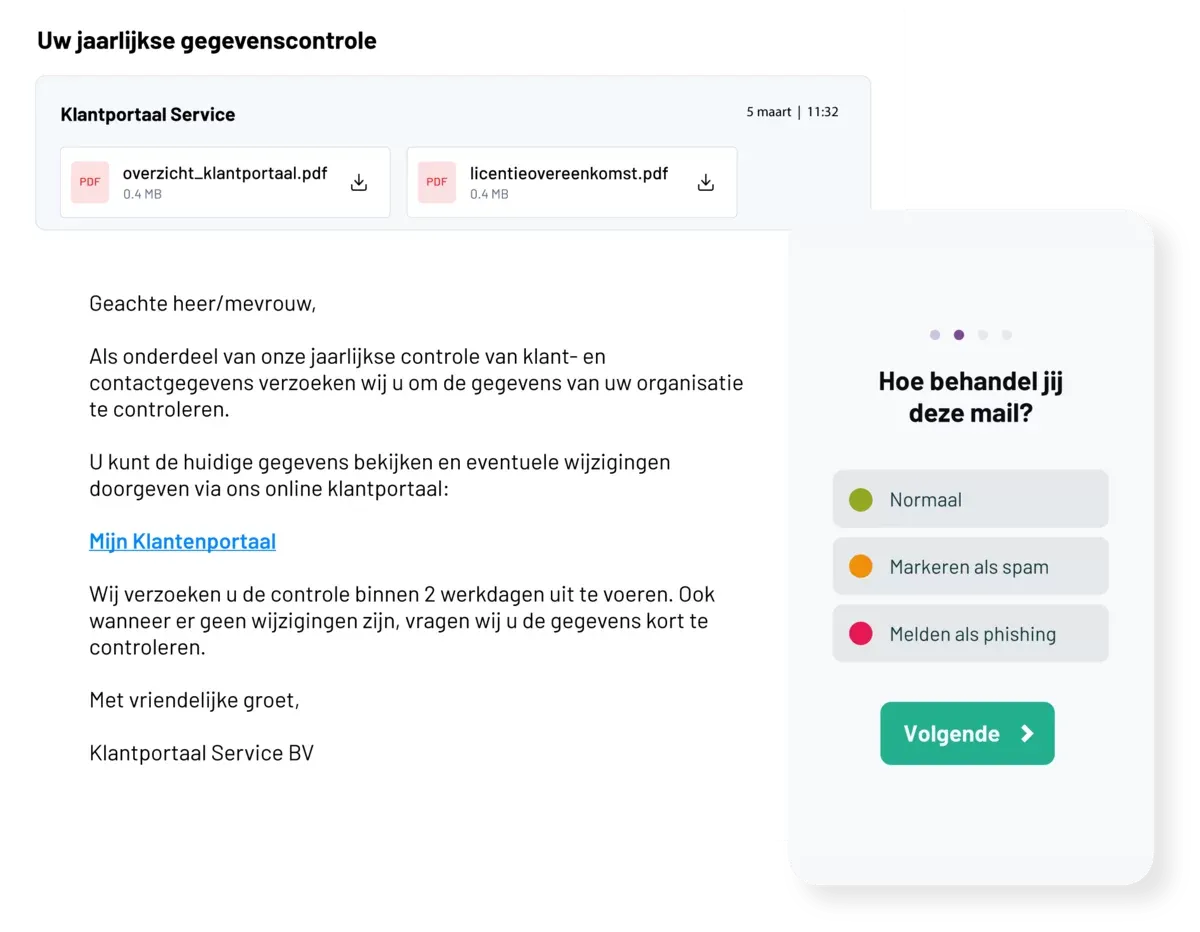
Welke signalen bepaalden de keuze: de afzender, de inhoud, een link of een bijlage?
Zo zie je niet alleen wat iemand doet, maar ook waarom.
Na iedere mail volgt meteen feedback: wat ging goed, wat niet en welke signalen waren belangrijk?
Wil je zien hoe dit er voor jouw medewerkers uitziet?
Vraag een gratis demo aanDe Phishinginbox kijkt verder dan het bekende klikpercentage.

Het platform legt vast hoe medewerkers daadwerkelijk met e-mail omgaan: controleren ze de afzender, bekijken ze links, openen ze een bijlage, welke keuze maken ze en waarom?

Een legitieme mail correct behandelen is net zo relevant als phishing herkennen. Zo ontstaat een completer beeld van de digitale weerbaarheid van medewerkers en teams.

De organisatie bepaalt zelf de frequentie van de e-mails en kan scenario's afstemmen op sector, gebruikte software en functiegroepen.
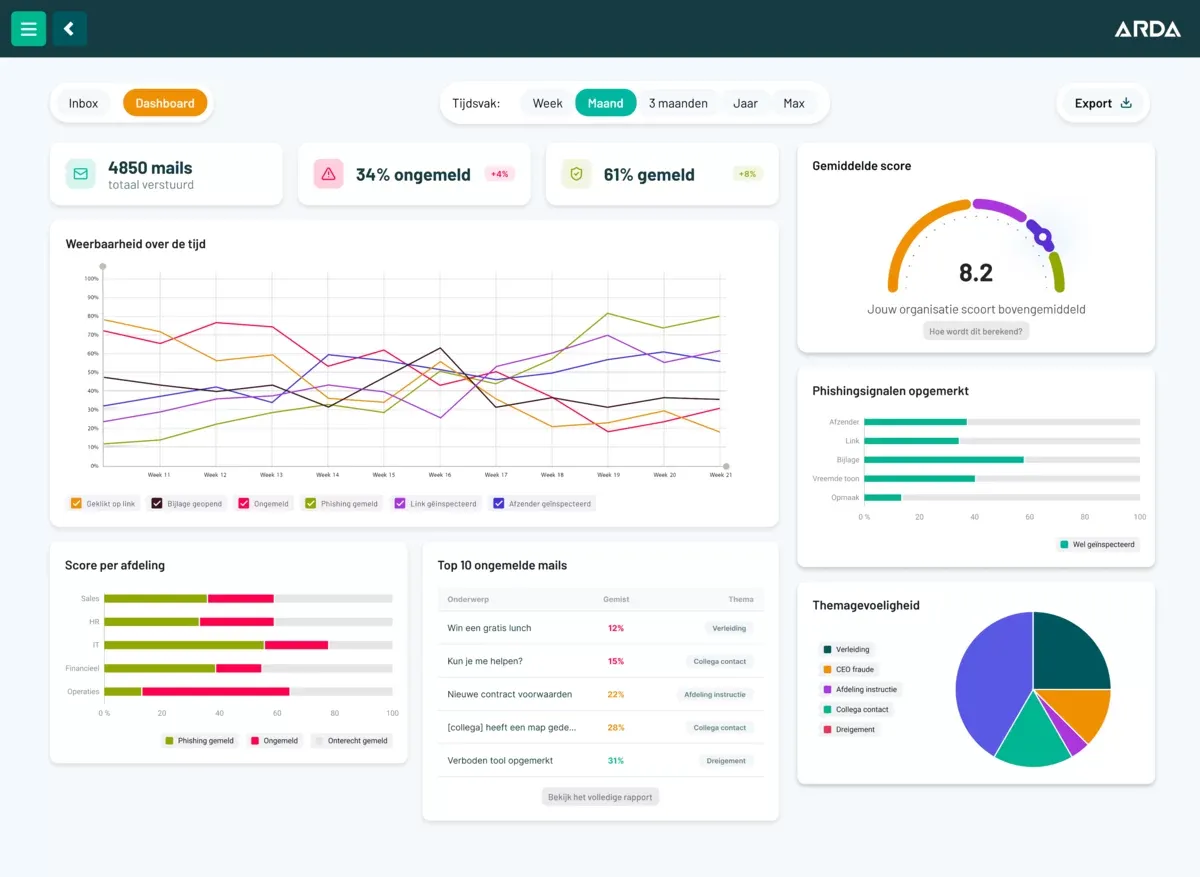
In het dashboard zie je onder meer hoeveel mails zijn behandeld, welk percentage correct is afgehandeld, waar signalen worden gemist en hoe resultaten zich over meerdere periodes ontwikkelen. Resultaten zijn te filteren op bijvoorbeeld periode en afdeling en te exporteren voor rapportage en audits.
De Phishinginbox legt de nadruk op oefenen en gedrag, in plaats van het moment dat iemand in een mail trapt.
De Phishinginbox is onderdeel van het Arda-platform. Er is geen apart implementatietraject nodig: geen allowlisting (whitelisting), geen aanpassingen aan filters of gateways en geen uitzonderingen op de eigen beveiliging. De organisatie bepaalt zelf de frequentie en kan scenario's afstemmen op sector, gebruikte software en functiegroepen.
Deze studies laten verbanden zien, geen garanties. Ze onderbouwen wel waarom de Phishinginbox gedrag traint en meet, en niet alleen klikken telt.
Onderzoekers van de universiteiten van Bath en Bristol lieten deelnemers werken in een gesimuleerde inbox. In het scenario voor IT-specialisten ging structureel de afzender controleren samen met een lagere gevoeligheid voor phishing. In de andere scenario's vonden ze dat verband niet.
Hun conclusie: zo'n controle beschermt vooral als mensen ook weten waar ze op moeten letten. Daarom volgt in de Phishinginbox na elke mail uitleg over de belangrijke signalen.
Weickert, Joinson & Craggs (2026), Computers & Security, 170. doi.org/10.1016/j.cose.2026.105057
Dat bleek uit een studie met 115 deelnemers die e-mails verwerkten in een gesimuleerde mailomgeving. 64% lette op de afzender bij een doorziene phishingmail, tegenover 36% bij wie erin trapte.
De percentages gaan over het aandeel gevallen waarin op het afzenderadres werd gelet. Over een link bewegen om de echte bestemming te zien, deden deelnemers zelden.
Zhuo e.a. (2024), European Symposium on Usable Security. doi.org/10.1145/3688459.3688465
In een online demo van ongeveer een halfuur laten we zien hoe medewerkers oefenen en wat jij als organisatie terugziet:
Liever direct een moment kiezen? Kies een datum en tijdsvak of bel 085 401 84 87.
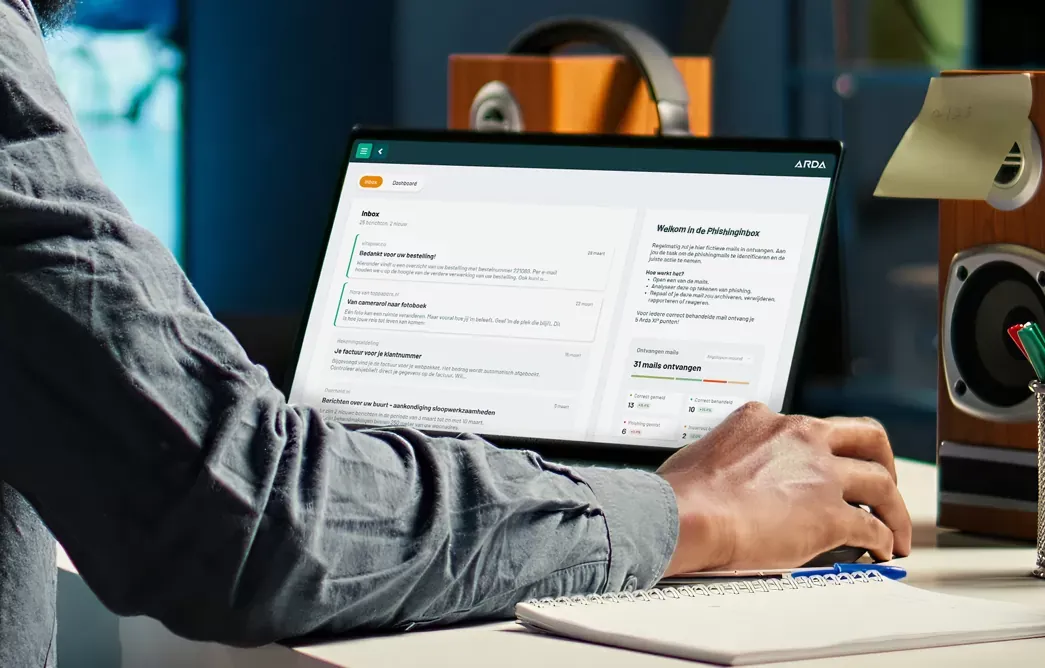
Een goed alternatief is een oefenomgeving waarin medewerkers bewust en doorlopend phishing leren herkennen, zoals de Arda Phishinginbox. Medewerkers krijgen regelmatig een kleine batch e-mails, bekijken afzender, inhoud en links, maken een keuze, leggen uit waarom en krijgen direct feedback. Zo train je veilig gedrag en meet je meer dan alleen klikgedrag.
Phishingtests kunnen inzicht geven en medewerkers alert maken, maar het effect is niet vanzelf blijvend. Een Nederlands veldexperiment onder circa 33.000 medewerkers van ongeveer 670 mkb-organisaties vond slechts een niet-systematisch kortetermijneffect van eerdere phishingmails op later klikgedrag. Blijvende weerbaarheid vraagt om doorlopend oefenen, gerichte feedback en aandacht voor de controles die medewerkers uitvoeren.
Een phishingtest stuurt een nepmail naar de echte mailbox en meet vooral wie klikt. De Phishinginbox is een realistische oefenomgeving binnen het Arda-platform. Medewerkers weten dat ze oefenen, maar niet welke mails veilig zijn. Ze beoordelen phishing, social engineering, spam en gewone e-mail. Het platform legt vast wat ze controleren, welke keuze ze maken en waarom.
Ja. Arda blijft traditionele phishingtests uitvoeren voor organisaties die dat wensen. Je kunt een klassieke phishingcampagne inzetten als losse meting of als aanvulling op het Arda-platform, inclusief de Phishinginbox. Zo combineer je een realistische test in de echte mailbox met doorlopend oefenen in een veilige omgeving. Tijdens de demo bespreken we graag welke combinatie het beste past bij jouw organisatie.
Nee, klikgedrag alleen geeft een beperkt beeld. Een klik zegt weinig over wat iemand heeft gezien, overwogen of geleerd. Wie weerbaarheid wil meten, kijkt naar volledig beslisgedrag: controleert een medewerker de afzender, bekijkt hij links, opent hij een bijlage en waarom maakt hij een keuze? Ook het correct behandelen van een legitieme mail hoort daarbij.
Door het aan te pakken als een brandoefening: medewerkers weten dat ze oefenen. In de Arda Phishinginbox krijgen ze regelmatig een kleine batch e-mails en beoordelen ze die in een veilige omgeving. Ze weten alleen niet welke mails veilig of onveilig zijn. Na elke mail volgt direct uitleg, in plaats van achteraf het bericht dat ze erin zijn getrapt.
De belangrijkste controles zijn: wie de afzender werkelijk is, of het domein van het e-mailadres klopt, of de inhoud en het verzoek passen bij de context, waar een link echt naartoe leidt en of een bijlage te vertrouwen is. Onderzoek laat zien dat afzendercontrole vooral helpt als medewerkers weten waar ze op moeten letten. Daarom benoemt de Phishinginbox na elke mail de belangrijke signalen.
Regelmatig genoeg om controles tot routine te maken, zonder dat het een last wordt. In de Phishinginbox bepaalt de organisatie de frequentie zelf. Medewerkers krijgen dan steeds een kleine batch e-mails. Omdat het dashboard de ontwikkeling over meerdere periodes laat zien, zie je of het gekozen ritme werkt en kun je het bijstellen.
Nee. De Phishinginbox is onderdeel van het Arda-platform en verstuurt geen nepmails via de echte mailomgeving van de organisatie. Er is daarom geen apart technisch traject nodig: geen allowlisting of whitelisting, geen aanpassingen aan filters of gateways en geen uitzonderingen op de eigen beveiliging. Scenario's zijn af te stemmen op sector, gebruikte software en functiegroepen.